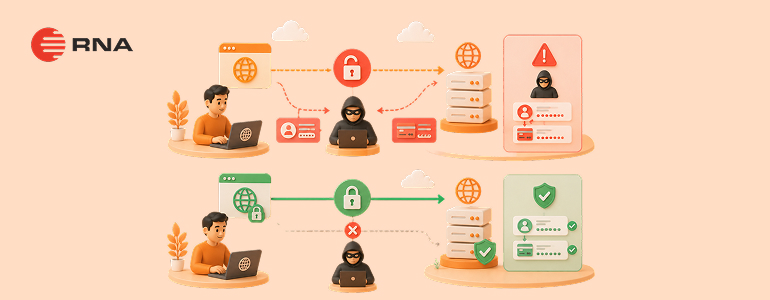

Bayangkan kamu sedang login ke sebuah website menggunakan Wi-Fi cafe. Tanpa kamu sadari, seseorang di jaringan yang sama sedang memantau setiap data yang kamu kirimkan termasuk username dan password kamu. Inilah yang disebut serangan MITM, dan ini bukan sekadar skenario fiksi.
Serangan Man-in-the-Middle (MITM) adalah ancaman nyata yang terus terjadi, terutama di jaringan publik. Pertanyaannya: seberapa mudah serangan ini dilakukan pada website HTTP? Dan apakah HTTPS benar-benar mampu menghentikannya? Artikel ini akan menjawabnya lewat analisis simulasi berbasis riset ilmiah yang sudah diuji di lingkungan terkontrol.
Apa Itu Serangan MITM?
Serangan MITM (Man-in-the-Middle) adalah jenis serangan siber di mana penyerang akan menyusup ke tengah-tengah komunikasi antara dua pihak (pengguna dan web server) tanpa sepengetahuan keduanya. Penyerang bisa membaca, memodifikasi, bahkan mencuri data yang sedang dikirimkan secara real-time.
HTTP mentransmisikan data dalam bentuk teks biasa atau plaintext, sehingga sangat rentan terhadap penyadapan dan serangan Man-in-the-Middle. Kondisi ini menjadikan evaluasi keamanan HTTP sangat krusial di era digitalisasi saat ini.
Mekanisme serangan ini bekerja sederhana namun berbahaya. Penyerang menempatkan dirinya di antara korban dan server, lalu meneruskan komunikasi seolah-olah semuanya berjalan normal — padahal semua data sudah melewati mesin si penyerang terlebih dahulu.
Jenis-Jenis Serangan MITM
Serangan MITM bukan satu teknik tunggal — ada beberapa metode yang digunakan penyerang tergantung target dan kondisi jaringan. Memahami masing-masing jenisnya penting agar kamu tahu celah mana yang paling perlu ditutup.
1. ARP Spoofing
ARP Spoofing adalah teknik serangan MITM yang paling umum digunakan di jaringan lokal. Protokol ARP memiliki celah keamanan karena sifatnya yang stateless. ARP request dikirimkan secara broadcast sehingga semua host dalam satu broadcast domain dapat merespons, termasuk penyerang.
Penyerang memanfaatkan celah ini dengan mengirimkan ARP reply palsu ke jaringan, sehingga tabel ARP cache korban mencatat bahwa MAC address gateway adalah milik mesin penyerang. Akibatnya, semua traffic korban otomatis melewati perangkat penyerang sebelum sampai ke router asli — tanpa korban menyadarinya sama sekali.
2. DNS Spoofing
DNS Spoofing memanfaatkan sistem DNS (Domain Name System) dengan cara mengubah DNS asli dan mengarahkannya ke DNS berbahaya. Tujuannya adalah mengalihkan lalu lintas ke situs web palsu, di mana pelaku bisa mendapatkan kredensial login pengguna tanpa sepengetahuan korban.
Teknik ini sangat berbahaya karena korban merasa mengunjungi website yang benar. URL di browser terlihat normal, padahal sebenarnya mereka berada di halaman palsu yang dikendalikan penyerang.
3. SSL Stripping
SSL Stripping adalah teknik yang secara khusus dirancang untuk menggagalkan perlindungan HTTPS. SSL Stripping melibatkan upaya penyerang untuk menghilangkan enkripsi SSL/TLS, sehingga membuka akses tanpa enkripsi ke informasi sensitif yang seharusnya terlindungi.
Cara kerjanya: ketika korban mencoba mengakses website HTTPS, penyerang yang berada di tengah jalur komunikasi mendowngrade koneksi tersebut menjadi HTTP biasa. Korban tidak menyadari perbedaannya, sementara semua data dikirimkan dalam plaintext yang bisa dibaca penyerang.
4. Session Hijacking
Session Hijacking terjadi ketika cookie sesi dicuri oleh penyerang. Halaman web menyimpan cookie sesi di mesin korban untuk sebagian besar platform, dan selama sesi masih berjalan, cookie tersebut menawarkan identitas dan data pemantauan yang bisa dieksploitasi.
Penyerang tidak perlu mencuri password — cukup dengan mencuri cookie sesi yang aktif, mereka sudah bisa mengakses akun korban layaknya pengguna yang sah. Serangan ini sangat efektif di jaringan yang tidak terenkripsi.
5. HTTPS Spoofing
HTTPS Spoofing dilakukan dengan mengirimkan sertifikat palsu ke browser korban saat korban mencoba mengunjungi sebuah website. Dengan sertifikat palsu ini, pelaku dapat melihat dan mencatat semua informasi yang dimasukkan korban sebelum data tersebut diteruskan ke website asli.
Teknik ini menargetkan kelengahan pengguna yang tidak memeriksa detail sertifikat SSL di browser mereka. Itulah mengapa menggunakan sertifikat SSL dari Certificate Authority (CA) yang terpercaya menjadi sangat krusial untuk memastikan keaslian identitas website kamu.
Kenapa HTTP Rentan terhadap Serangan MITM?
HTTP membuat koneksi rentan terhadap serangan MITM karena penyerang dapat memodifikasi data yang dikirim antara pengguna dan server. Kondisi ini juga memungkinkan pembuatan situs web palsu yang meniru situs asli untuk mencuri informasi pengguna, dan situs HTTP sering dimanfaatkan oleh pelaku kejahatan siber untuk serangan phishing.
Masalah utamanya sederhana: HTTP tidak punya mekanisme enkripsi sama sekali. Semua data — mulai dari teks biasa, form login, hingga cookie sesi — dikirimkan dalam format yang bisa dibaca langsung oleh siapapun yang berhasil menyadap jaringan. Tidak perlu skill tinggi untuk mengeksploitasinya, cukup tools yang tersedia bebas di internet.
Simulasi Serangan MITM pada Koneksi HTTP
1. Skenario dan Lingkungan Simulasi
Berdasarkan penelitian yang dilakukan di lingkungan virtual terkontrol, simulasi serangan MITM pada HTTP umumnya dikonfigurasi dengan dua mesin virtual:
- Kali Linux sebagai mesin penyerang yang menjalankan tools seperti Ettercap atau Websploit
- Ubuntu sebagai server web yang menjalankan aplikasi berbasis HTTP
- Windows/Linux sebagai mesin korban yang mengakses website tersebut
Penelitian simulasi serangan MITM menggunakan teknik ARP Spoofing dengan tool Ettercap dalam lingkungan virtual terkontrol, mengkonfigurasi dua mesin virtual yaitu Kali Linux sebagai penyerang dan Ubuntu sebagai server web.
Setelah ARP Spoofing aktif, semua traffic jaringan korban otomatis melewati mesin penyerang sebelum diteruskan ke server. Penyerang kini berada persis di tengah komunikasi — tanpa korban menyadarinya.
2. Hasil Simulasi: Data Terekspos Secara Plaintext
Hasilnya mengejutkan sekaligus mengkhawatirkan. Ketika korban mengakses website HTTP dan memasukkan kombinasi username dan password, Ettercap langsung menampilkan kredensial dalam format plain text di terminal penyerang. Rata-rata waktu antara korban menekan tombol login hingga kredensial muncul di terminal penyerang sangat singkat.
Data yang berhasil di capture menunjukkan bahwa informasi sensitif seperti username dan password dapat dengan mudah diperoleh ketika korban mengakses situs HTTP. Tidak ada yang perlu didekripsi. Tidak ada proses hacking yang rumit. Data langsung terbaca begitu saja karena memang dikirimkan tanpa perlindungan apapun.
Simulasi Serangan MITM pada Koneksi HTTPS
1. Bagaimana HTTPS Menangkal Serangan MITM
HTTPS bekerja dengan lapisan enkripsi SSL/TLS yang mengubah semua data menjadi ciphertext sebelum dikirimkan. HTTPS menggunakan enkripsi asymmetric public key infrastructure dengan dua kunci berbeda: private key yang dikontrol pemilik website di web server, dan public key yang digunakan untuk proses enkripsi data.
Sebelum data apapun dikirim, browser dan server menjalankan proses TLS Handshake — negosiasi kriptografis yang memastikan kedua pihak terautentikasi dan komunikasi terenkripsi. Proses ini yang menjadi tembok pertahanan utama terhadap serangan MITM.
2. Hasil Simulasi: Data Terenkripsi, Serangan Gagal
Hasil simulasi menunjukkan bahwa HTTPS secara efektif melindungi data dari upaya penyadapan oleh penyerang. Sementara HTTP meninggalkan celah keamanan yang dapat dieksploitasi untuk mencuri informasi sensitif.
Bahkan ketika ARP Spoofing tetap aktif dan penyerang berhasil berada di tengah jalur komunikasi, data yang tercapture hanyalah deretan karakter acak yang tidak bisa dibaca. Tanpa private key yang ada di server, data tersebut tidak bisa didekripsi.
Serangan MITM melalui sniffing dapat terjadi pada server HTTPS yang masih memperbolehkan request HTTP dari client. Namun server yang dikonfigurasi HTTPS-only tidak berhasil dieksploitasi, karena pertukaran informasi hanya berjalan jika terjadi koneksi HTTPS antara client dan server.
Perbandingan HTTP vs HTTPS dalam Menghadapi MITM
Berikut ringkasan perbedaan mendasar keduanya saat menghadapi serangan MITM:
| Aspek | HTTP | HTTPS |
| Enkripsi data | Tidak ada | SSL/TLS |
| Visibilitas data saat di capture | Plaintext | Ciphertext |
| Rentan ARP Spoofing | Ya | Tidak (jika HTTPS-only) |
| Autentikasi server | Tidak ada | Melalui sertifikat SSL |
| Proteksi kredensial login | Tidak ada | Terenkripsi penuh |
Cara Mencegah Serangan MITM
Memahami simulasi serangan MITM penting, tapi langkah pencegahan jauh lebih krusial. Berikut yang bisa langsung kamu terapkan:
- Gunakan HTTPS di semua halaman, bukan hanya halaman login. Konfigurasi server untuk menolak semua request HTTP dan redirect otomatis ke HTTPS.
- Pasang sertifikat SSL yang valid dari Certificate Authority (CA) terpercaya, bukan self-signed certificate, agar browser tidak menampilkan peringatan keamanan.
- Aktifkan HSTS (HTTP Strict Transport Security) agar browser selalu memaksa koneksi HTTPS meskipun pengguna mengetik URL tanpa prefix https://.
- Hindari Wi-Fi publik tanpa VPN saat mengakses data sensitif, karena jaringan publik adalah medan paling subur untuk serangan MITM.
- Perbarui sertifikat SSL sebelum expired karena sertifikat kadaluarsa membuka celah yang sama berbahayanya dengan tidak punya SSL sama sekali.
Kesimpulan
Simulasi serangan MITM membuktikan satu hal yang tidak bisa diabaikan: HTTP bukan sekadar “kurang aman” — ia benar-benar tidak aman untuk data apapun yang bersifat sensitif. Kredensial login, data transaksi, hingga informasi pribadi pengguna bisa dicuri dalam hitungan detik tanpa teknik hacking yang rumit sekalipun.
HTTPS dengan sertifikat SSL yang valid adalah garis pertahanan pertama dan paling penting. Tanpanya, website kamu bukan hanya rentan — tapi juga berpotensi merugikan pengguna yang mempercayai layanan kamu.Kalau website kamu belum terlindungi, sekarang saat yang tepat untuk bergerak. Kamu bisa langsung beli sertifikat SSL di RNA. Kami menyediakan SSL dengan berbagai pilihan untuk — single domain, multi domain, hingga wildcard SSL — dari Certificate Authority terpercaya, dengan proses aktivasi yang cepat dan dukungan teknis yang siap membantu.