
Banyak developer mengimplementasikan SSL pinning dengan satu tujuan utama: mencegah serangan man-in-the-middle. Langkah ini terdengar masuk akal. Pada praktiknya, SSL pinning justru sering menjadi sumber masalah baru yang tidak diantisipasi sejak awal.
Pertanyaannya bukan lagi “apakah SSL pinning aman?” — melainkan “apakah kamu benar-benar siap menanggung konsekuensinya?” Artikel ini membahas secara jujur kapan SSL pinning layak dipakai, dan risiko-risiko nyata yang jarang dibicarakan secara terbuka.
Apa itu SSL Pinning?
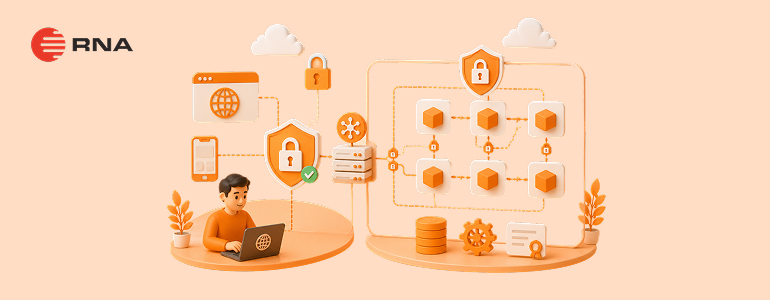
SSL pinning adalah teknik keamanan yang memastikan sebuah aplikasi mobile hanya berkomunikasi dengan server yang dipercaya. Secara umum, aplikasi mengandalkan rantai kepercayaan sertifikat untuk memverifikasi keaslian server. Namun validasi standar ini mempercayai semua sertifikat yang ditandatangani oleh Certificate Authority (CA) manapun yang dikenal.
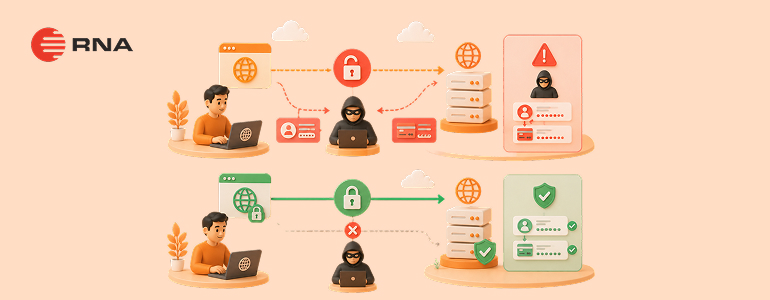
Masalahnya, kepercayaan itu bisa dieksploitasi. Kepercayaan ini dapat dimanfaatkan melalui serangan man-in-the-middle jika penyerang menggunakan sertifikat palsu. SSL pinning memperkuat proses ini dengan menanamkan sertifikat server atau public key langsung ke dalam kode aplikasi.
Dengan kata lain, SSL pinning adalah lapisan keamanan tambahan yang membuat aplikasi hanya mau “bicara” dengan satu sertifikat spesifik. Bukan sembarang sertifikat yang dikeluarkan CA manapun.
Cara Kerja SSL Pinning
SSL pinning membuat aplikasi direkayasa untuk hanya menerima sertifikat SSL atau TLS tertentu untuk host tertentu. Jika sertifikat cocok dengan versi yang di-pin, koneksi berlanjut. Jika ada ketidaksesuaian, aplikasi akan memutus koneksi, melindungi pengguna dari potensi serangan man-in-the-middle.
Untuk aplikasi mobile, SSL pin biasanya ditanamkan langsung di dalam kode aplikasi saat proses pengembangan. Setiap kali aplikasi membuka koneksi ke server, ia membandingkan sertifikat yang diterima dengan yang sudah tertanam di kode. Kalau tidak cocok, koneksi langsung diputus.
Jenis-Jenis SSL Pinning
Sebelum memutuskan apakah SSL pinning cocok untuk kebutuhan kamu, penting untuk memahami dulu jenisnya. Masing-masing pendekatan punya cara kerja, tingkat keamanan, dan risiko operasional yang berbeda.
1. Certificate Pinning
Certificate pinning adalah pendekatan paling ketat — kamu menyimpan salinan lengkap sertifikat server secara langsung di dalam kode aplikasi. Setiap kali aplikasi membuka koneksi, ia membandingkan sertifikat yang diterima dari server dengan salinan yang tersimpan di kode. Kalau cocok, koneksi berlanjut. Kalau tidak, koneksi langsung diputus.
Kelebihan pendekatan ini adalah tingkat validasinya yang sangat spesifik. Tapi kelemahannya juga sama besarnya — sertifikat memiliki masa berlaku yang terbatas, CA bisa dirotasi atau diganti, atau kamu mungkin berpindah ke provider sertifikat yang berbeda. Ketika itu terjadi, aplikasi yang melakukan pinning akan berhenti berfungsi karena sertifikat yang “diharapkan” sudah berubah..
2. Public Key Pinning
Public key pinning hanya menyimpan public key dari sertifikat — bukan seluruh sertifikat itu sendiri. Pendekatan ini lebih fleksibel karena public key bisa tetap sama meskipun sertifikat diperbarui, selama kamu menggunakan key pair yang sama saat melakukan renewal.
Artinya, selama kamu tidak mengganti key pair saat memperbarui sertifikat, aplikasi kamu tidak akan “rusak” hanya karena sertifikat expired dan diganti yang baru. Ini menjadi alasan mengapa public key pinning dianggap pilihan yang lebih stabil dibanding certificate pinning untuk kebutuhan jangka panjang.
Namun resikonya tetap ada. Kalau key pair harus diganti. Misalnya karena insiden keamanan atau kebijakan rotasi kunci. Kamu tetap harus merilis update aplikasi dan mengandalkan pengguna untuk segera mengupgrade.
3. Dynamic SSL Pinning
Dynamic SSL pinning adalah pendekatan yang lebih modern. Alih-alih melakukan hardcode sertifikat atau public key langsung di kode aplikasi, dynamic SSL pinning tidak menyematkan sertifikat atau public key secara statis di dalam aplikasi. Sebagai gantinya, aplikasi mengambil informasi pin dari web server secara dinamis saat pertama kali terhubung atau secara berkala.
Pendekatan ini mengurangi risiko aplikasi rusak akibat rotasi sertifikat karena pembaruan pin tidak memerlukan rilis versi baru. Tapi ada trade-off yang harus kamu pertimbangkan: proses pengambilan pin dari server itu sendiri harus diamankan dengan sangat ketat. Kalau mekanisme pengambilannya lemah, justru membuka celah keamanan baru yang lebih berbahaya.
4. Backup Pinning
Backup pinning adalah praktik terbaik yang sering diabaikan saat mengimplementasikan SSL pinning. Idenya sederhana: kamu tidak hanya menyimpan satu pin, tapi juga menyimpan satu atau lebih pin cadangan untuk sertifikat atau public key yang akan digunakan berikutnya.
Jika kamu tidak dapat memperbarui pinset dengan aman, jangan gunakan pinning. Jika pembaruan pinset bersifat disruptif seperti mengharuskan redeployment aplikasi, kemungkinan besar kamu sebaiknya tidak melakukan pinning. Backup pinning hadir sebagai solusi untuk meminimalkan risiko ini. Dengan menyiapkan pin cadangan jauh sebelum sertifikat aktif kedaluwarsa, kamu punya jendela waktu yang cukup untuk melakukan transisi tanpa harus mematikan koneksi pengguna secara tiba-tiba.
Kapan SSL Pinning Benar-Benar Dibutuhkan?
Meski kontroversial, ada skenario tertentu di mana SSL pinning masih relevan untuk digunakan.
1. Aplikasi dengan Data Sangat Sensitif
SSL pinning masih layak dipertimbangkan untuk aplikasi perbankan, aplikasi kesehatan, atau sistem komunikasi terenkripsi yang menangani data sangat sensitif. SSL pinning adalah langkah keamanan yang secara signifikan mengurangi risiko yang terkait dengan sertifikat palsu — terutama ketika konsekuensi kebocoran data bisa sangat besar bagi pengguna maupun bisnis.
Contoh nyatanya adalah aplikasi mobile banking. Serangan MITM yang berhasil di aplikasi perbankan bisa langsung mengekspos data finansial pengguna. Di skenario seperti ini, trade-off antara keamanan ekstra dan kompleksitas operasional bisa dianggap sepadan.
2. Ketika Kamu Punya Kontrol Penuh atas Server
Jika kamu tidak mengontrol sisi klien dan server dari koneksi tersebut, jangan gunakan pinning. Jika kamu tidak bisa memperbarui pinset dengan aman, jangan gunakan pinning. SSL pinning hanya masuk akal kalau kamu punya kendali penuh atas infrastruktur server. Ini termasuk jadwal rotasi sertifikat dan kemampuan mendorong pembaruan aplikasi secara wajib. Tanpa kontrol itu, SSL pinning lebih banyak mudharat daripada manfaatnya.
Risiko SSL Pinning yang Jarang Dibahas
Ini adalah bagian yang paling penting, sekaligus paling jarang dibahas secara terbuka.
1. Aplikasi Bisa Tiba-Tiba Tidak Bisa Diakses
Salah satu kelemahan terbesar SSL pinning adalah jika sertifikat yang di-pin berubah akibat pembaruan, pencabutan, atau migrasi CA, aplikasi akan berhenti berfungsi sampai versi baru aplikasi dengan sertifikat yang diperbarui dirilis. Semua pengguna harus mengupgrade ke versi terbaru agar aplikasi bisa digunakan kembali.
Bayangkan puluhan ribu pengguna tiba-tiba tidak bisa masuk ke aplikasi kamu hanya karena sertifikat expired dan belum sempat diperbarui di kode. Ini bukan skenario hipotesis, ini kejadian nyata yang sudah dialami banyak tim engineering.
2. Memberikan Rasa Aman yang Palsu
Frida, sebuah dynamic instrumentation toolkit yang powerful, memungkinkan bypass SSL pinning secara real-time. Xposed Framework Modules juga memungkinkan penonaktifan SSL pinning di perangkat yang sudah di-root. Penyerang yang benar-benar ingin mem-bypass SSL pinning bisa melakukannya dengan tools ini.
Membuat SSL pinning lebih menjadi ketidaknyamanan bagi developer daripada langkah keamanan yang benar-benar kuat. Artinya, SSL pinning tidak memberikan perlindungan absolut. Ia hanya menaikkan sedikit “biaya” bagi penyerang — tapi tidak mencegah mereka yang memang bertekad.
3. Pinning ke Third-Party API adalah Bom Waktu
Risiko besar lainnya adalah melakukan pinning ke API pihak ketiga yang tidak kamu kontrol. Kamu tidak punya kendali atas kapan mereka merotasi sertifikat mereka. Jika layanan pihak ketiga yang kamu pin mengganti sertifikatnya tanpa pemberitahuan, bagian inti dari aplikasi kamu bisa langsung rusak — dan tidak ada yang bisa kamu lakukan.
Contoh konkretnya: kamu melakukan SSL pinning ke endpoint payment gateway. Tiba-tiba provider tersebut memperbarui sertifikat mereka tanpa pemberitahuan. Fitur pembayaran di aplikasi kamu langsung mati total sampai kamu merilis update baru.
4. Proses Update yang Bergantung Penuh pada Pengguna
Ketika sertifikat berubah, satu-satunya solusi adalah merilis update aplikasi dengan pin yang baru, dan semua pengguna harus melakukan upgrade sebelum koneksi bisa dipulihkan. Ini menciptakan risiko downtime yang serius.
Tidak semua pengguna langsung memperbarui aplikasi mereka. Sebagian besar bahkan mengabaikan notifikasi update selama berhari-hari. Selama periode itu, mereka semua tidak bisa menggunakan aplikasi mu, dan itu langsung berdampak pada reputasi bisnis.
Alternatif yang Lebih Aman dari SSL Pinning
Kalau kamu ingin keamanan koneksi yang kuat tanpa risiko operasional SSL pinning, ada beberapa alternatif yang lebih modern dan lebih mudah dikelola:
- Gunakan sistem CA trust store bawaan OS — Android dan iOS memiliki CA trust store yang terus diperbarui dengan sertifikat terpercaya. Platform-platform ini secara kolaboratif mengelola kepercayaan dan akan mencabut CA yang bermasalah untuk melindungi pengguna.
- Implementasi CAA DNS Record — Dengan mempublikasikan CAA record, kamu menentukan CA mana saja yang diizinkan menerbitkan sertifikat untuk domain kamu — tanpa harus melakukan hardcode apapun di sisi aplikasi.
- Gunakan sertifikat SSL yang valid dan terpercaya — Pastikan sertifikat SSL kamu selalu valid, diterbitkan oleh CA terpercaya, dan diperbarui sebelum expired. Ini adalah fondasi keamanan yang jauh lebih stabil dan mudah dikelola jangka panjang.
- Aktifkan HSTS (HTTP Strict Transport Security) — Memaksa semua koneksi menggunakan protokol HTTPS tanpa perlu modifikasi kode aplikasi sama sekali.
Kesimpulan
SSL pinning adalah teknik yang punya tempat spesifik di ekosistem keamanan digital — tapi bukan untuk semua orang dan semua situasi. Sebelum mengimplementasikannya, kamu perlu jujur menilai apakah infrastruktur dan tim kamu benar-benar siap menanggung kompleksitas operasionalnya.Untuk sebagian besar aplikasi, fondasi keamanan yang kuat justru dimulai dari hal yang lebih mendasar: memastikan sertifikat SSL kamu valid, terpercaya, dan diperbarui tepat waktu. Kalau kamu butuh sertifikat SSL yang terjamin dan mudah dikelola untuk domain bisnis kamu, kamu bisa langsung cek pilihan beli sertifikat SSL di RNA — tersedia berbagai jenis sertifikat mulai dari single domain, multi domain, hingga wildcard SSL dengan dukungan teknis yang siap membantu.