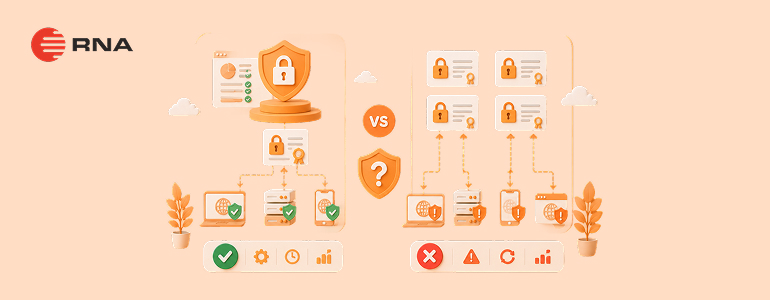

Pada 20 Agustus 2020, Spotify mengalami gangguan global yang menyebabkan jutaan pengguna tidak bisa mengakses layanan. Penyebabnya sederhana namun fatal: satu sertifikat SSL wildcard yang expired dan digunakan di banyak server sekaligus. Kejadian ini menjadi pengingat keras bahwa cara kamu mengelola sertifikat SSL bisa berdampak jauh lebih besar dari yang dibayangkan.
Di sinilah awalah mula perdebatan antara manajemen SSL terpusat (centralized) dan terdistribusi (distributed). Keduanya punya pendekatan yang berbeda, dan keduanya punya konsekuensi keamanan yang perlu kamu pahami sebelum memilih. Artikel ini akan membahas perbandingan keduanya secara objektif — kelebihan, risiko, dan kapan masing-masing pendekatan paling tepat digunakan.
Apa itu Centralized SSL Management?
Manajemen SSL terpusat adalah pendekatan di mana semua sertifikat SSL mulai dari penerbitan, pemantauan, pembaruan, hingga pencabutan, dikelola dari satu platform atau dasbor tunggal. Tanpa platform terpusat, administrator menghadapi banyak tantangan. Mulai dari sertifikat expired karena dipantau manual, sertifikat yang menyebabkan gangguan layanan, hingga biaya ekstra akibat remediasi yang tidak efisien.
Contohnya adalah penggunaan tools seperti DigiCert Cert Central, ManageEngine PAM360, atau platform cloud computing seperti AWS Certificate Manager. Semua sertifikat terlihat dan dikelola dari satu tempat atau dashboard utama.
Apa itu Distributed SSL Management?
Distributed SSL management adalah kebalikan dari centralized SSL. Setiap tim, server, dan sistem mengelola sertifikat SSL-nya masing-masing secara independen. Tidak ada satu titik kendali yang memonitor keseluruhan infrastruktur sertifikat. Certificate sprawl adalah salah satu risiko terbesar dari pendekatan terdistribusi.
Ini terjadi ketika jumlah sertifikat SSL yang digunakan tumbuh tidak terkendali di seluruh organisasi, mempersulit pelacakan dan manajemen. Penyebab utamanya adalah penerbitan sertifikat yang dilakukan secara desentralisasi, yang menimbulkan inkonsistensi dalam kebijakan renewal dan keamanan.
Perbandingan Centralized vs Distributed
Berikut gambaran perbandingan keduanya secara head-to-head:
| Aspek | Centralized | Distributed |
| Visibilitas | Penuh, satu dasbor | Terfragmentasi |
| Kontrol kebijakan | Seragam dan konsisten | Bervariasi antar tim |
| Risiko sertifikat expired | Lebih rendah (otomatis terpantau) | Lebih tinggi (rawan terlewat) |
| Single point of failure | Ada | Tidak ada |
| Skalabilitas | Lebih mudah dikelola | Kompleks saat skala besar |
| Cocok untuk | Enterprise, multi-domain | Microservices, zero-trust |
Keunggulan Manajemen SSL Terpusat
1. Visibilitas Penuh atas Seluruh Sertifikat
Salah satu masalah terbesar dalam pengelolaan SSL di organisasi besar adalah fragmentasi informasi. Ketika informasi sertifikat tersebar di berbagai tools dan sistem, tidak ada cara yang andal untuk memahami kondisi keamanan secara menyeluruh.
Dasbor terpusat menyelesaikan ini dengan memperlihatkan seluruh lanskap sertifikat sekaligus. Artinya, timeline kadaluarsa, celah perlindungan, dan status renewal semuanya langsung terlihat.
Dengan visibilitas penuh ini, tim IT bisa berhenti bersikap reaktif dan mulai bersikap proaktif. Masalah dideteksi sebelum berdampak ke pengguna, bukan setelah website menampilkan peringatan “Not Secure.”
2. Pembaruan dan Renewal Lebih Mudah Dikontrol
Mengelola seluruh workflow certificate lifecycle management secara manual adalah pendekatan yang tidak efisien dan berisiko tinggi terhadap kesalahan administratif. Solusi idealnya adalah platform manajemen sertifikat terpusat yang mampu mengotomasi workflow approval, deployment, dan memantau lifecycle seluruh sertifikat dari satu tampilan.
Bayangkan kamu mengelola 50 domain. Dengan pendekatan terdistribusi, kamu perlu memantau 50 tanggal expired yang berbeda secara manual. Dengan manajemen SSL terpusat dan otomasi renewal, semua berjalan sendiri dan kamu hanya perlu mengkonfirmasi notifikasi yang masuk.
3. Konsistensi Kebijakan Keamanan
Sebagian besar blind spot keamanan muncul bukan karena kelalaian, melainkan karena desentralisasi. Ketika penerbitan dan pemantauan sertifikat ditangani oleh banyak tim atau platform tanpa pengawasan terpusat, mudah sekali ada sertifikat yang luput dari perhatian.
Manajemen SSL terpusat memastikan semua sertifikat mengikuti standar keamanan yang sama. Mulai dari panjang kunci enkripsi, masa berlaku, hingga jenis validasi yang digunakan. Ini sangat penting untuk kepatuhan terhadap regulasi seperti PCI-DSS atau standar industri lainnya.
Risiko yang Perlu Diwaspadai dari Pendekatan Terpusat
Tidak ada pendekatan yang sempurna. Manajemen SSL terpusat juga memiliki kelemahan yang harus kamu pertimbangkan.
1. Single Point of Failure
Ini adalah kelemahan paling kritis dari pendekatan terpusat. Jika sertifikat mengalami masalah, expired, atau dicabut, semua domain yang menggunakan sertifikat tersebut akan terdampak sekaligus. Konsolidasi manajemen sertifikat ini, meskipun memudahkan pengelolaan, juga menciptakan risiko terpusat yang perlu dikelola dengan sangat hati-hati. Solusinya bukan menghindari pendekatan terpusat, melainkan memastikan infrastruktur pengelolaannya memiliki redundansi. Backup sistem, akses terbatas, dan monitoring 24 jam.
2. Dampak Domino Saat Sertifikat Bermasalah
Jika private key dari sertifikat yang digunakan secara luas berhasil dikompromikan, semua koneksi aman ke semua server dan domain yang tercakup dalam sertifikat tersebut ikut terancam. Ini berbeda dengan sertifikat individual. Jika satu sertifikat single domain dikompromikan, dampaknya hanya terbatas pada satu server saja.
Contoh nyatanya ada di kasus Spotify tadi. Satu sertifikat wildcard yang expired langsung menjatuhkan seluruh layanan. Ini adalah efek domino yang hanya terjadi ketika terlalu banyak dependensi berada di satu sertifikat tanpa mekanisme failover yang memadai.
Kapan Distributed SSL Management Lebih Masuk Akal?
Distributed SSL management bukan berarti salah. Ada skenario tertentu di mana pendekatan ini justru lebih tepat:
- Arsitektur microservices dan zero-trust — Di lingkungan ini, setiap service perlu sertifikat sendiri untuk autentikasi mTLS. Untuk arsitektur low-latency atau zero-trust, TLS diterminasi di setiap application instance. Dalam kasus ini, solusinya adalah menggunakan ACME client per host atau container yang meminta sertifikat secara independen, atau service mesh seperti Istio yang menangani mTLS secara otomatis.
- Tim yang sangat otonom — Organisasi dengan tim engineering terpisah yang memiliki kepemilikan penuh atas infrastrukturnya masing-masing.
- Compliance multi-region — Beberapa regulasi mengharuskan data dan konfigurasi keamanan disimpan di lokasi geografis tertentu, yang mempersulit pendekatan terpusat sepenuhnya.
Kuncinya bukan memilih satu pendekatan secara mutlak, melainkan memahami kebutuhan spesifik infrastruktur kamu.
Praktik Terbaik Manajemen SSL Terpusat yang Aman
Kalau kamu memilih pendekatan terpusat, berikut praktik yang wajib diterapkan agar resikonya tetap terkendali:
- Aktifkan notifikasi renewal otomatis — Jangan andalkan pengingat manual. Set alert minimal 30 hari sebelum sertifikat expired.
- Terapkan kontrol akses ketat — Hanya staff tertentu yang diberi wewenang untuk mengajukan dan menyetujui permintaan pembuatan sertifikat, guna mencegah penyebaran sertifikat yang tidak terkendali dan menjaga integritas sistem.
- Audit sertifikat secara berkala — Lakukan inventarisasi rutin untuk memastikan tidak ada sertifikat yang terlupakan atau sudah tidak digunakan.
- Siapkan rencana revokasi darurat — Jika private key dikompromikan, kamu harus bisa mencabut dan mengganti sertifikat dengan cepat di semua endpoint.
- Gunakan sertifikat terpisah per domain kritis — Untuk domain yang memiliki traffic sangat tinggi atau menangani data sensitif, hindari menggabungkannya dalam satu sertifikat wildcard.
Kesimpulan
Antara manajemen SSL terpusat dan terdistribusi, tidak ada jawaban yang mutlak benar. Namun dari sisi visibilitas, konsistensi kebijakan, dan kemudahan pengelolaan skala besar. SSL terpusat secara umum memberikan kontrol keamanan yang lebih solid. Risiko single point of failure bisa dimitigasi dengan redundansi dan kontrol akses yang ketat.
Yang paling berbahaya justru bukan memilih salah satu pendekatan melainkan tidak punya pendekatan sama sekali. Sertifikat yang tidak terpantau, expired tanpa notifikasi, adalah celah keamanan yang paling mudah dicegah namun paling sering terjadi.Langkah pertama yang paling praktis dimulai dari memilih sertifikat SSL yang tepat untuk kebutuhan domain kamu. RNA.id menyediakan berbagai pilihan sertifikat SSL — mulai dari single domain, multi domain, dan wildcard. Dengan dukungan teknis yang siap membantu memilih dan mengkonfigurasi SSL yang sesuai dengan arsitektur infrastruktur.