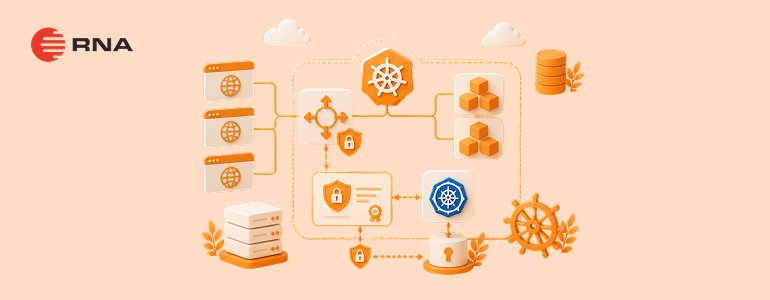

Mengelola banyak domain dalam satu cluster Kubernetes bisa jadi mimpi buruk jika sertifikat SSL harus diurus satu per satu secara manual. Belum lagi risiko sertifikat expired yang bisa membuat website tidak aman. Kabar baiknya, ada cara untuk mengatasi kendala tersebut, yakni dengan menggabungkan NGINX Ingress Controller dan Cert-Manager.
Metode ini bekerja dengan cara mengotomasi penerbitan dan pembaruan SSL multi domain di Kubernetes. Cukup konfigurasi sekali, semua domain di cluster akan terlindungi secara otomatis. Artikel ini akan memberikan panduan cara untuk setup multi domain di Kubernetes dengan metode Ingress + Cert-Manager. Langsung saja, yuk kita bahas!
Mengenal Multi-Domain SSL di Kubernetes
Sebelum masuk ke pembahasan teknis, penting untuk memahami dua komponen utama yang bekerja di balik setup ini:
1. Peran Ingress Controller
Ingress adalah Kubernetes resource yang mengelola akses eksternal ke layanan dalam cluster, biasanya untuk trafik HTTP dan HTTPS. Dengan Ingress, kamu bisa mengelola routing rules yang kompleks, mengamankan aplikasi dengan SSL/TLS, serta melakukan konsolidasi akses ke banyak layanan di balik satu external IP address.
Sederhananya, Ingress adalah “pintu gerbang” yang mengatur semua trafik dari luar masuk ke dalam cluster. Setiap domain yang menuju cluster akan diarahkan ke service yang tepat berdasarkan rules yang kamu definisikan.
2. Peran Cert-Manager
Cert-Manager adalah native Kubernetes certificate management controller yang dapat membantu menerbitkan sertifikat dari berbagai sumber. Cert menyediakan certificate authority dari Let’s Encrypt, HashiCorp Vault, Venafi, hingga self-signed certificate.
Pada prakteknya, Cert-Manager mengelola siklus hidup sertifikat secara otomatis. Certificate bisa diminta dan dikonfigurasi hanya dengan menambahkan anotasi pada Ingress resource tanpa perlu intervensi secara manual.
Syarat untuk Setup Multi-Domain SSL di Kubernetes
Sebelum mulai setup multi domain di Kubernetes, pastikan semua prasyarat berikut sudah terpenuhi agar prosesnya berjalan lancar tanpa hambatan:
- Kubernetes cluster aktif versi 1.21 atau lebih baru, dengan kubectl sudah terkonfigurasi dan terhubung ke cluster kamu.
- Helm terinstall di local machine sebagai package manager untuk instalasi Ingress controller dan cert-manager.
- Domain aktif yang sudah terdaftar dan dapat kamu kelola DNS record-nya secara penuh.
- A record DNS untuk setiap domain sudah diarahkan ke external IP cluster Kubernetes kamu.
- Akses internet publik ke cluster, karena Let’s Encrypt membutuhkan akses dari luar untuk proses validasi domain via HTTP-01 challenge.
- Email aktif untuk didaftarkan ke Let’s Encrypt sebagai kontak notifikasi sertifikat.
Cara Setup Multi-Domain SSL di Kubernetes (Ingress + Cert Manager)
Setelah semua persyaratan terpenuhi, sekarang mari kita masuk ke praktek. Langsung saja, berikut cara untuk setup multi domain SSL di Kubernetes menggunakan metode Ingress dan Cert-Manager:
1. Install NGINX Ingress Controller
Langkah pertama adalah menginstall NGINX Ingress Controller sebagai entry point semua trafik HTTP dan HTTPS yang masuk ke cluster. Install via Helm dengan perintah berikut:
helm repo add ingress-nginx https://kubernetes.github.io/ingress-nginx
helm repo update
helm install ingress-nginx ingress-nginx/ingress-nginx \
–namespace ingress-nginx –create-namespace
Setelah selesai, cek apakah pod sudah berjalan dan ambil external IP dari Load Balancer:
kubectl get pods -n ingress-nginx
kubectl get svc -n ingress-nginx
Catat external IP yang muncul dari Load Balancer service. Arahkan DNS A record setiap domain kamu ke IP ini — baik app1.example.com maupun app2.example.com semuanya mengarah ke satu IP Ingress yang sama.
2. Install Cert-Manager
Cert-Manager bertugas mengotomasi penerbitan dan pembaruan TLS certificate dari Let’s Encrypt. Cert-Manager akan terintegrasi dengan Ingress controller seperti NGINX untuk menangani certificate management secara otomatis. Untuk menginstalnya, kamu bisa menggunakan Helm:
helm repo add jetstack https://charts.jetstack.io
helm repo update
helm install cert-manager jetstack/cert-manager \
–namespace cert-manager –create-namespace \
–version v1.14.1 \
–set installCRDs=true
Pastikan tiga pod berikut sudah berstatus Running:
kubectl get pods -n cert-manager
Pod yang diharapkan akan muncul: cert-manager, cert-manager-cainjector, dan cert-manager-webhook.
3. Buat Cluster Issuer Let’s Encrypt
Cluster Issuer mendefinisikan dari mana cert-manager akan meminta sertifikat. Gunakan Cluster Issuer agar bisa dipakai di seluruh namespace cluster tanpa konfigurasi ulang. Let’s Encrypt memiliki rate limit yang ketat, jadi gunakan staging issuer dahulu untuk pengujian, baru ke production setelah konfigurasi benar. Silakan buat file cluster-issuer.yaml:
apiVersion: cert-manager.io/v1
kind: ClusterIssuer
metadata:
name: letsencrypt-prod
spec:
acme:
server: https://acme-v02.api.letsencrypt.org/directory
email: [email protected]
privateKeySecretRef:
name: letsencrypt-prod
solvers:
– http01:
ingress:
class: nginx
Ganti [email protected] dengan email aktif kamu, lalu apply:
kubectl apply -f cluster-issuer.yaml
4. Konfigurasi Ingress Multi-Domain dengan SSL
Ini adalah inti dari cara setup multi domain di Kubernetes. Satu Ingress resource bisa menangani beberapa domain sekaligus, masing-masing mendapat sertifikat SSL tersendiri secara otomatis. Silakan buat file multi-domain-ingress.yaml:
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
name: multi-host-ingress
namespace: production
annotations:
cert-manager.io/cluster-issuer: “letsencrypt-prod”
nginx.ingress.kubernetes.io/force-ssl-redirect: “true”
spec:
ingressClassName: nginx
tls:
– hosts:
– app1.example.com
secretName: app1-tls
– hosts:
– app2.example.com
secretName: app2-tls
rules:
– host: app1.example.com
http:
paths:
– path: /
pathType: Prefix
backend:
service:
name: app1-service
port:
number: 80
– host: app2.example.com
http:
paths:
– path: /
pathType: Prefix
backend:
service:
name: app2-service
port:
number: 80
Setiap domain akan mendapatkan sertifikat dan secret tersendiri. Pastikan setiap entri tls memiliki secretName yang unik agar tidak terjadi konflik antar sertifikat domain. Perhatikan dua anotasi penting di bagian metadata:
- cert-manager.io/cluster-issuer — menghubungkan Ingress ke ClusterIssuer yang sudah dibuat sebelumnya.
- nginx.ingress.kubernetes.io/force-ssl-redirect — memaksa semua traffic HTTP dialihkan otomatis ke HTTPS.
Apply konfigurasi:
kubectl apply -f multi-domain-ingress.yaml
5. Verifikasi Sertifikat SSL Aktif
Setelah Ingress ter-apply, cert-manager langsung memulai proses permintaan sertifikat ke Let’s Encrypt. Proses ini biasanya selesai dalam 1–3 menit. Pantau statusnya dengan:
kubectl describe certificate app1-tls -n production
kubectl describe certificate app2-tls -n production
Cek juga proses challenge berjalan:
kubectl get challenges -n production
Sertifikat dinyatakan aktif ketika status menunjukkan Ready: True dan tidak ada challenge yang tersisa dalam kondisi pending. Buka domain di browser — ikon gembok di address bar adalah konfirmasi bahwa SSL Kubernetes multi domain kamu sudah berjalan sempurna.
Tips & Troubleshooting Umum
Meskipun cara setup multi domain di Kubernetes terlihat simpel, tapi bisa saja tidak berjalan mulus di percobaan pertama. Berikut masalah yang sering muncul beserta solusinya.
1. Challenge Stuck di Status Pending
Ini adalah bentuk error paling umum yang terjadi saat proses validasi Let’s Encrypt tidak bisa diselesaikan. Penyebab utamanya hampir selalu soal DNS (Domain Name System) atau di akses jaringan. Yang perlu kamu cek antara lain:
- Pastikan A record setiap domain sudah benar-benar mengarah ke external IP Ingress controller kamu.
- Verifikasi cluster bisa diakses dari internet publik via port 80 — Let’s Encrypt wajib bisa menjangkau domain kamu untuk HTTP-01 challenge.
- Cek detail error dengan perintah kubectl describe challenge -n production untuk melihat pesan error spesifiknya.
2. Sertifikat Tidak Diterbitkan Setelah Beberapa Menit
Kalau setelah 5–10 menit sertifikat masih belum Ready: True, kemungkinan ada masalah di level Cluster Issuer atau anotasi Ingress. Yang perlu kamu cek antara lain:
- Pastikan anotasi cert-manager.io/cluster-issuer di Ingress sudah mengarah ke nama Cluster Issuer yang benar.
- Jika menggunakan ClusterIssuer, pastikan anotasi yang digunakan adalah cert-manager.io/cluster-issuer — bukan cert-manager.io/issuer — agar sertifikat bisa diterbitkan lintas namespace tanpa kendala.
- Cek log pod cert-manager untuk melihat error lebih detail: kubectl logs -n cert-manager deploy/cert-manager.
3. Terkena Rate Limit Let’s Encrypt
Let’s Encrypt production memiliki rate limit yang ketat, jadi gunakan mode staging untuk pengujian awal agar tidak menabrak batas tersebut. Beralih ke production hanya setelah semua konfigurasi terbukti berjalan benar.
Kalau sudah terlanjur kena rate limit, kamu harus menunggu sekitar satu minggu sebelum bisa request ulang ke endpoint production. Manfaatkan waktu ini untuk memastikan semua konfigurasi sudah bersih sebelum retry.
4. Secret Name Konflik Antar Domain
Setiap domain wajib memiliki secretName yang berbeda di bagian tls pada manifest Ingress. Kalau dua domain menggunakan secret name yang sama, cert-manager akan bingung dan sertifikat bisa saling menimpa. Gunakan penamaan yang deskriptif dan konsisten, misalnya app1-tls, app2-tls, atau domain-nama-tls agar mudah diidentifikasi saat troubleshooting.
5. Ingress Class Tidak Cocok
Pastikan nilai ingress ClassName di manifest Ingress sesuai dengan Ingress controller yang terinstall di cluster kamu. Kalau kamu menggunakan NGINX, maka nilainya adalah nginx. Ketidakcocokan di sini akan membuat Ingress tidak diproses sama sekali oleh controller.
Kesimpulan
Setup multi domain di Kubernetes dengan NGINX Ingress dan Cert-Manager adalah cara yang efisien dan bebas biaya sertifikat jika menggunakan Let’s Encrypt. Kamu tidak perlu mengurus SSL secara manual, karena dari mulai penerbitan hingga pembaruan sertifikat semuanya akan berjalan otomatis. Tapi perlu diingat, tidak semua kebutuhan SSL bisa dipenuhi oleh Let’s Encrypt. Untuk aplikasi enterprise, website toko online, atau sistem yang membutuhkan jaminan validasi lebih tinggi, butuh sertifikat SSL berbayar dengan fitur lebih lengkap. Kamu bisa beli sertifikat SSL di RNA dengan berbagai pilihan yang sesuai kebutuhan bisnis. Mulai dari single domain, multi domain, hingga wildcard SSL, semua akan didukung oleh tim yang siap membantu proses konfigurasinya. Percayakan urusan SSL hanya di RNA!