
Ketika Anda membuka sebuah website dengan protokol HTTPS, ada proses kompleks yang terjadi di balik layar sebelum halaman benar-benar tampil di browser. Salah satu proses paling krusial dalam keamanan ini adalah SSL Handshake. Meski tidak terlihat oleh pengguna, mekanisme ini menjadi fondasi utama dalam menjaga data tetap aman selama proses komunikasi antara client dan server.
Tanpa SSL Handshake, koneksi aman tidak akan pernah terbentuk. Itulah mengapa memahami konsep ini menjadi penting, terutama bagi Anda yang mengelola website, bisnis online, atau bahkan sekadar ingin memahami bagaimana data Anda dilindungi saat browsing.
Apa Itu SSL Handshake?
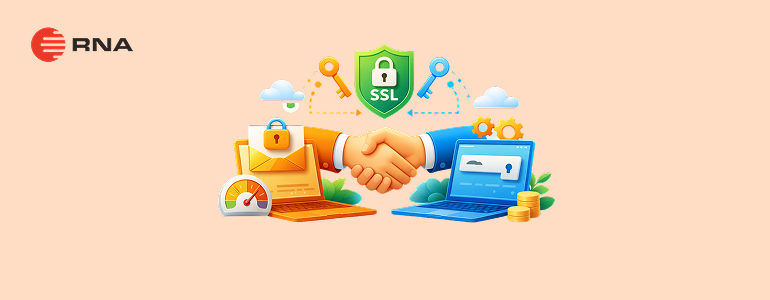
SSL Handshake adalah proses awal yang terjadi antara browser (client) dan server untuk membangun koneksi yang aman menggunakan protokol SSL/TLS. Proses ini bertujuan untuk memastikan bahwa kedua pihak dapat saling percaya, sekaligus menyepakati metode enkripsi yang akan digunakan untuk melindungi data selama sesi berlangsung.
Dalam konteks sederhana, SSL Handshake bisa diibaratkan sebagai “perkenalan formal” sebelum komunikasi dimulai. Browser ingin memastikan bahwa server yang dituju benar-benar valid, sementara server juga harus menyetujui metode komunikasi yang aman sebelum data dikirimkan.
Proses ini terjadi dalam hitungan milidetik, namun memiliki peran yang sangat besar dalam menjaga keamanan transaksi online, login akun, hingga pertukaran data sensitif seperti informasi kartu kredit.
Bagaimana Cara Kerja SSL Handshake?
Untuk memahami SSL Handshake secara lebih dalam, penting untuk melihat alur prosesnya. Meskipun terlihat kompleks, sebenarnya ada tahapan yang terstruktur dengan jelas.
Client Hello dan Server Hello
Proses dimulai ketika browser mengirimkan permintaan ke server yang dikenal sebagai Client Hello. Dalam tahap ini, browser menyampaikan informasi seperti versi SSL/TLS yang didukung, cipher suite yang tersedia, serta data acak untuk proses enkripsi.
Server kemudian merespons dengan Server Hello. Di sini, server memilih versi protokol dan cipher suite yang akan digunakan, serta mengirimkan sertifikat SSL sebagai bukti identitasnya. Tahapan ini menjadi dasar dari negosiasi keamanan yang akan digunakan selama koneksi berlangsung.
Verifikasi Sertifikat SSL
Setelah menerima sertifikat dari server, browser akan melakukan verifikasi untuk memastikan bahwa sertifikat tersebut valid dan berasal dari otoritas terpercaya. Jika sertifikat valid, maka browser akan melanjutkan proses. Namun jika tidak, biasanya akan muncul peringatan keamanan seperti “connection not secure” yang sering Anda lihat di browser.
Di sinilah pentingnya penggunaan sertifikat dari penyedia terpercaya, karena proses validasi ini menentukan apakah pengguna akan merasa aman atau justru meninggalkan website Anda.
Pertukaran Kunci Enkripsi
Setelah sertifikat diverifikasi, browser dan server akan melakukan pertukaran kunci enkripsi. Tujuannya adalah untuk menghasilkan session key yang akan digunakan untuk mengenkripsi data selama sesi komunikasi berlangsung.
Menariknya, meskipun proses pertukaran ini terjadi di jaringan publik, metode kriptografi yang digunakan memastikan bahwa pihak ketiga tidak dapat membaca atau mencuri data tersebut. Tahapan ini menjadi inti dari SSL Handshake, karena disinilah keamanan koneksi benar-benar dibentuk.
Koneksi Aman Terbentuk
Setelah semua proses selesai, koneksi aman pun terbentuk. Mulai dari titik ini, semua data yang dikirimkan antara browser dan server akan dienkripsi menggunakan session key yang telah disepakati. Inilah alasan mengapa Anda melihat ikon gembok di address bar browser. Itu menandakan bahwa SSL Handshake telah berhasil dilakukan dan koneksi Anda aman.
Mengapa SSL Handshake Sangat Penting?
SSL Handshake bukan sekadar proses teknis, tetapi memiliki dampak langsung terhadap keamanan, kepercayaan, dan performa website Anda.
Menjaga Kerahasiaan Data
Tanpa SSL Handshake, data yang dikirimkan antara pengguna dan server akan bersifat plain text, yang sangat mudah disadap. Dengan adanya proses ini, data dienkripsi sehingga hanya pihak yang berwenang yang dapat membacanya. Hal ini sangat penting terutama untuk website yang menangani data sensitif seperti login, transaksi, atau informasi pribadi pengguna.
Mencegah Serangan Man-in-the-Middle
SSL Handshake membantu mencegah serangan seperti Man-in-the-Middle (MITM), di mana pihak ketiga mencoba menyusup di antara komunikasi client dan server. Dengan verifikasi sertifikat dan enkripsi yang kuat, risiko serangan semacam ini dapat diminimalkan secara signifikan.
Meningkatkan Kepercayaan Pengguna
Pengguna saat ini semakin sadar akan keamanan digital. Website tanpa HTTPS sering dianggap tidak profesional atau bahkan berbahaya. Dengan SSL Handshake yang berjalan dengan baik, website Anda akan terlihat lebih terpercaya, yang pada akhirnya berdampak pada peningkatan konversi dan loyalitas pengguna.
Faktor yang Mempengaruhi Kecepatan SSL Handshake
Meskipun terjadi dengan cepat, SSL Handshake tetap memiliki dampak terhadap performa website, terutama pada waktu loading awal.
Jenis Sertifikat SSL
Jenis sertifikat yang digunakan dapat memengaruhi kompleksitas proses handshake. Sertifikat dengan validasi lebih tinggi seperti OV atau EV biasanya memerlukan proses verifikasi tambahan. Namun disisi lain, tingkat kepercayaan yang dihasilkan juga jauh lebih tinggi dibandingkan sertifikat dasar.
Konfigurasi Server
Server yang tidak dioptimalkan dapat memperlambat proses SSL Handshake. Misalnya, penggunaan cipher suite yang tidak efisien atau konfigurasi TLS yang sudah usang. Menggunakan konfigurasi modern dan optimal sangat penting untuk menjaga keseimbangan antara keamanan dan performa.
Latensi Jaringan
Jarak antara client dan server juga memengaruhi kecepatan handshake. Semakin tinggi latensi, semakin lama waktu yang dibutuhkan untuk menyelesaikan proses ini. Inilah mengapa penggunaan CDN atau infrastruktur jaringan yang baik menjadi faktor penting dalam optimasi SSL.
Perbedaan SSL Handshake pada TLS Lama vs Modern
Seiring berkembangnya teknologi keamanan, proses SSL Handshake juga mengalami peningkatan signifikan, terutama pada versi TLS yang lebih modern seperti TLS 1.3 dibandingkan TLS 1.2 atau versi sebelumnya.
Pada TLS versi lama, proses handshake membutuhkan beberapa round-trip komunikasi antara client dan server, sehingga menambah waktu loading awal website. Selain itu, metode pertukaran kunci yang digunakan juga cenderung lebih kompleks dan berisiko jika tidak dikonfigurasi dengan baik.
Sebaliknya, pada TLS 1.3, proses SSL Handshake dibuat jauh lebih efisien dengan mengurangi jumlah langkah komunikasi. Hal ini tidak hanya meningkatkan kecepatan koneksi, tetapi juga memperkuat keamanan karena hanya mendukung algoritma kriptografi yang lebih modern dan aman. Dengan kata lain, penggunaan versi TLS terbaru bukan hanya soal keamanan, tetapi juga berdampak langsung pada performa website dan pengalaman pengguna secara keseluruhan.
Kesimpulan
SSL Handshake adalah proses fundamental dalam membangun koneksi aman di internet. Tanpa mekanisme ini, komunikasi antara pengguna dan server akan sangat rentan terhadap penyadapan dan serangan siber.
Mulai dari proses Client Hello hingga terbentuknya koneksi terenkripsi, setiap tahap dalam SSL Handshake memiliki peran penting dalam menjaga keamanan data dan meningkatkan kepercayaan pengguna.
Jika Anda mengelola website atau bisnis online, memahami dan mengoptimalkan SSL Handshake bukan lagi pilihan, melainkan kebutuhan. Selain memastikan keamanan, hal ini juga berkontribusi pada performa dan reputasi website Anda di mata pengguna maupun mesin pencari.
Pada akhirnya, keamanan website tidak hanya soal teknologi, tetapi juga tentang bagaimana Anda membangun kepercayaan. Salah satu langkah awal yang bisa Anda lakukan adalah memastikan domain dan infrastruktur digital Anda dikelola dengan baik. Melalui RNA, Anda bisa mendapatkan solusi domain yang fleksibel untuk mendukung pengelolaan website yang lebih profesional, termasuk dalam membangun fondasi keamanan seperti SSL yang optimal.

Perbedaan Domain Lokal vs Domain Global untuk Bisnis